

Darmowa diagnoza laptopa

Dojazd do klienta bezpłatnie

Laptopy zastępcze bezpłatnie

| Termin | Definicja |
|---|---|
| tpm na płycie głównej | 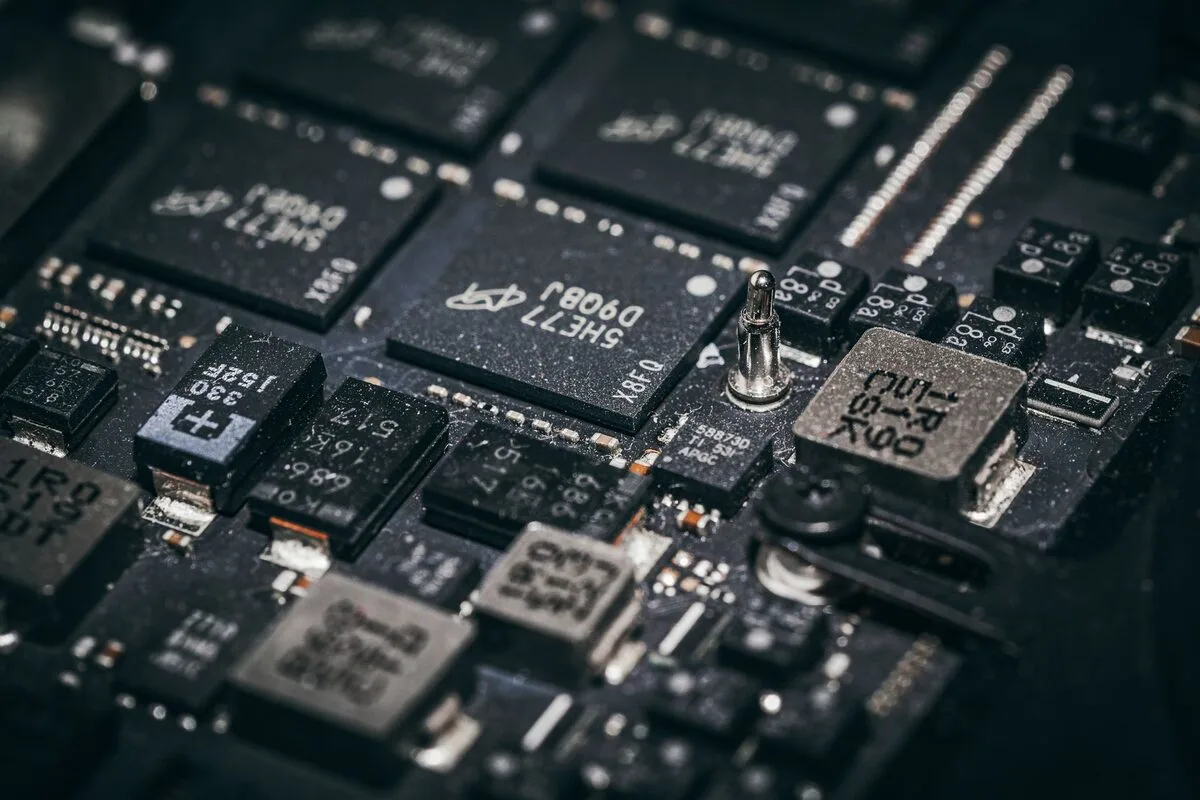 TPM (Trusted Platform Module) to układ odpowiedzialny za sprzętowe przechowywanie kluczy szyfrujących i uwierzytelnianie systemu — w Windows 11 jest wymagany do instalacji systemu. Czym jest TPM na płycie głównejTPM na płycie głównej to sprzętowy moduł bezpieczeństwa przeznaczony do wykonywania określonych operacji kryptograficznych oraz ochrony informacji potrzebnych do potwierdzenia wiarygodności uruchamianego systemu. W zależności od konstrukcji komputera może występować jako osobny układ umieszczony bezpośrednio na płycie głównej albo jako funkcja realizowana przez odpowiedni kontroler platformy, określana często jako firmware TPM. W komputerach zgodnych z nowszymi wymaganiami systemowymi spotyka się także oznaczenia Intel PTT lub AMD fTPM. Moduł TPM przechowuje lub obsługuje klucze kryptograficzne w sposób odseparowany od zwykłej pamięci masowej i operacyjnej. Dzięki temu część danych uwierzytelniających nie musi być przechowywana wyłącznie w systemie Windows, na dysku ani w ustawieniach konkretnego programu. Układ może również rejestrować informacje o stanie procesu startowego, tak aby system mógł sprawdzić, czy środowisko uruchomieniowe nie zostało zmienione w sposób, który wpływa na bezpieczeństwo. TPM nie jest tym samym co hasło użytkownika, program antywirusowy ani zwykła funkcja BIOS-u. Stanowi element sprzętowego łańcucha zaufania, z którego mogą korzystać między innymi szyfrowanie urządzenia, funkcja BitLocker, logowanie za pomocą Windows Hello oraz mechanizmy sprawdzające integralność uruchamianego systemu. Samo włączenie TPM nie szyfruje automatycznie wszystkich plików i nie zastępuje kopii zapasowej, ponieważ jego zadaniem jest zabezpieczenie kluczy oraz potwierdzanie określonych warunków pracy komputera. Znaczenie TPM w porównaniu z innymi mechanizmami ochronyNajłatwiej odróżnić TPM od klasycznych zabezpieczeń, porównując miejsce przechowywania informacji. Hasło zapisane lub obsługiwane przez system może zostać poddane analizie po uruchomieniu komputera, natomiast TPM jest przeznaczony do ochrony kluczy na poziomie sprzętowym. Z kolei szyfrowanie dysku zabezpiecza zawartość nośnika, ale do prawidłowego działania potrzebuje sposobu przechowywania i udostępniania klucza. TPM może pełnić właśnie taką rolę, ograniczając możliwość automatycznego użycia klucza poza zaufanym środowiskiem. Nie należy utożsamiać TPM z modułem Secure Boot, chociaż oba rozwiązania współpracują podczas uruchamiania komputera. Secure Boot weryfikuje podpisy elementów startowych i pozwala odrzucić niezatwierdzone składniki, natomiast TPM może zapamiętywać pomiary kolejnych etapów uruchamiania oraz uczestniczyć w ochronie kluczy kryptograficznych. UEFI jest natomiast oprogramowaniem płyty głównej odpowiedzialnym za inicjalizację sprzętu i przekazanie kontroli systemowi. TPM, Secure Boot i UEFI pełnią więc różne funkcje, mimo że razem tworzą spójniejszy mechanizm ochrony. Wymaganie TPM 2.0 przez Windows 11 ma znaczenie przede wszystkim podczas sprawdzania zgodności urządzenia z systemem. Brak widocznego modułu nie zawsze oznacza brak obsługi sprzętowej. Czasem funkcja jest wyłączona w UEFI, ma inną nazwę, została zresetowana po aktualizacji oprogramowania płyty głównej albo jest niedostępna z powodu ograniczeń konkretnego modelu. Przed zmianą ustawień warto ustalić, czy na komputerze działa szyfrowanie urządzenia, ponieważ wyczyszczenie danych TPM bez przygotowania klucza odzyskiwania może doprowadzić do problemów z dostępem do plików. Typowe problemy z TPM i ich możliwe przyczynyJednym z częściej spotykanych komunikatów jest informacja, że moduł TPM nie został znaleziony. Przyczyną może być wyłączona funkcja w UEFI, nieaktualne oprogramowanie płyty głównej, błędna konfiguracja po przywróceniu ustawień domyślnych albo niezgodność między wersją systemu a wyposażeniem komputera. W komputerze z funkcją firmware TPM problem może także wynikać z ustawienia trybu zgodności, wyłączonego modułu bezpieczeństwa procesora lub zmian wykonanych po wymianie płyty głównej. Inny przypadek pojawia się po komunikacie o zmianie procesora, płyty głównej lub środowiska rozruchowego. System może wtedy zażądać klucza odzyskiwania BitLocker, ponieważ TPM rozpoznaje zmianę parametrów, które wcześniej były uznawane za zaufane. Nie musi to oznaczać uszkodzenia. Jest to często prawidłowa reakcja ochronna, mająca utrudnić wykorzystanie zaszyfrowanego dysku po przełożeniu go do innego komputera. Problemy mogą dotyczyć również aktualizacji systemu, sterowników i aplikacji korzystających z modułu. Objawami bywają nieudane logowanie metodą Windows Hello, ponowne żądanie klucza odzyskiwania, brak możliwości włączenia szyfrowania albo niespełnienie wymagań instalatora Windows 11 mimo obecności odpowiedniej funkcji. W takiej sytuacji nie powinno się pochopnie wybierać opcji czyszczenia TPM. Najpierw należy sprawdzić stan szyfrowania, wykonać kopię ważnych danych, ustalić dostępność klucza odzyskiwania i odnotować bieżące ustawienia UEFI. Nieprawidłowości mogą mieć także podłoże sprzętowe. Jeżeli moduł przestaje być wykrywany po każdorazowym uruchomieniu, występują błędy komunikacji z płytą główną albo ustawienia bezpieczeństwa samoczynnie wracają do poprzedniego stanu, potrzebna jest szersza diagnostyka. Wymiana płyty głównej również wymaga ostrożności, ponieważ klucze powiązane z poprzednim układem TPM nie są automatycznie równoważne z kluczami nowego urządzenia. Kiedy warto oddać urządzenie do diagnozy - tpm na płycie głównejZgłoszenie do serwisu warto rozważyć wtedy, gdy TPM jest niewidoczny mimo prawidłowego wyposażenia komputera, instalator Windows 11 odrzuca urządzenie, pojawia się żądanie klucza odzyskiwania bez wyraźnej przyczyny albo po zmianach w UEFI przestaje działać szyfrowanie lub logowanie. Pomoc może być potrzebna także przed aktualizacją płyty głównej, zmianą dysku systemowego lub resetem ustawień bezpieczeństwa, gdy nie ma pewności, czy klucze odzyskiwania zostały zapisane. W ramach diagnostyki sprawdza się między innymi model płyty głównej, wersję UEFI, dostępność TPM 2.0, ustawienia Secure Boot, stan szyfrowania oraz komunikaty wyświetlane przez system. Analizuje się również, czy problem występuje stale, czy pojawił się po aktualizacji, zmianie podzespołu albo przywróceniu ustawień fabrycznych. Takie rozdzielenie przyczyn pozwala uniknąć pochopnego czyszczenia modułu i utraty dostępu do zaszyfrowanych danych. Warszawskie Pogotowie Komputerowe 24/7 zajmuje się diagnostyką komputerów, w których występują problemy z rozpoznawaniem TPM, konfiguracją UEFI lub uruchamianiem zabezpieczeń systemowych. Przed przekazaniem urządzenia warto przygotować informacje o ostatnich zmianach, posiadanym kluczu odzyskiwania oraz objawach pojawiających się podczas startu. Dzięki temu łatwiej ocenić, czy potrzebna jest korekta ustawień, aktualizacja oprogramowania płyty głównej, naprawa konkretnego podzespołu czy bezpieczne odtworzenie konfiguracji ochronnej. |